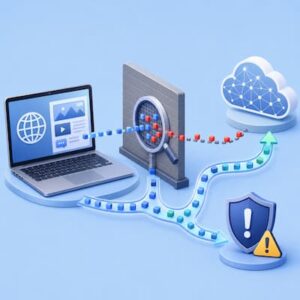
GoodbyeDPI ve SplitWire, klasik VPN kullanmadan erişim kısıtlarını aşmak isteyen kullanıcıların gündemine giren iki farklı araçtır. Hız avantajı ve pratik kullanım bu ilgiyi artırırken; gizlilik, sistem güvenliği ve hukuki sorumluluk tarafındaki sınırlar çoğu zaman gözden kaçırılır.
İnternet erişim engelleri artık yalnızca DNS değişikliğiyle açıklanabilecek kadar basit değil. Bazı ağlarda alan adı çözümlemesi yeterli olurken, bazı servis sağlayıcılar bağlantının ilk paketlerine, protokol davranışına ve TLS seviyesindeki işaretlere bakarak filtreleme yapabilir. DPI tabanlı filtreleme bu noktada devreye girer.
GoodbyeDPI ve SplitWire aynı hedef etrafında anılsa da aynı türde araçlar değildir. GoodbyeDPI daha dar kapsamlı bir DPI aşım aracı olarak çalışır. SplitWire ise farklı yöntemleri tek arayüzde toplayan daha geniş bir Windows uygulamasıdır.
DPI Engeli Neden Sadece DNS ile Açıklanmaz?
DPI, Deep Packet Inspection ifadesinin kısaltmasıdır. Türkçede derin paket inceleme olarak kullanılır. Temel işlevi, internet trafiğini yalnızca IP adresi veya port bilgisine göre değil, bağlantının teknik davranışına göre de incelemektir.
HTTPS sayfa içeriğini şifreler; fakat bağlantı kurulurken bazı meta veriler görünür kalabilir. Alan adı çözümlemesi, hedef IP, trafik zamanı, protokol tercihi ve bazı TLS işaretleri ağ seviyesinde anlamlı izler bırakabilir. Bu nedenle erişim engeli her zaman yalnızca DNS değiştirerek aşılamaz.
Sorun DNS seviyesinde değilse, farklı DNS sunucusu kullanmak bağlantıyı açmayabilir. DPI engeli bağlantının nasıl başladığını, hangi protokolün kullanıldığını ve paketin ağ üzerinde nasıl göründüğünü hedef alabilir.
GoodbyeDPI Ne İşe Yarar?
GoodbyeDPI, Windows için geliştirilen açık kaynaklı bir DPI aşım aracıdır. Klasik VPN gibi uzak bir sunucuya bağlanıp tüm trafiği oradan geçirmez. Kullanıcının cihazında çalışır ve belirli paket davranışlarını değiştirerek DPI sistemlerinin bağlantıyı tanımasını zorlaştırır.
Aracın performans avantajı buradan gelir. Trafik çoğu zaman normal rota üzerinden aktığı için VPN sunucusuna bağlı gecikme, yoğunluk veya rota uzaması daha az hissedilir. Özellikle ping hassasiyeti olan uygulamalarda bu fark kullanıcılar tarafından hızlı biçimde fark edilebilir.
Aynı özellik gizlilik tarafında sınır oluşturur. GoodbyeDPI IP adresini gizlemez, trafiği VPN tüneline almaz ve kullanıcıyı anonim hale getirmez. Ziyaret edilen servis gerçek IP adresini görmeye devam edebilir.
SplitWire Nasıl Bir Araç?
SplitWire-Turkey, tek başına bir DPI aşım yöntemi değildir. Türkiye’deki kullanıcılar için hazırlanan açık kaynaklı bir Windows arayüzü olarak farklı araçları ve yöntemleri bir araya getirir. GoodbyeDPI, ByeDPI, Zapret, WireSock, Wgcf, WinDivert ve yerel proxy mantığı bu yapı içinde farklı senaryolarda kullanılabilir.
Bu yapı SplitWire’ı pratik kılar; ancak teknik açıdan daha karmaşık hale getirir. Bazı modlar belirli uygulamaları hedeflerken, bazıları sistem genelinde çalışabilir. Yerel proxy, paket manipülasyonu ve uygulama bazlı tünelleme aynı başlık altında karışabildiği için kullanılan modun ne yaptığı önem kazanır.
SplitWire için yalnızca “VPN’siz çözüm” demek eksik kalır. Bazı kurulumlarda tam cihaz VPN’i bulunmaz; fakat belirli uygulamalar için tünelleme veya yönlendirme devreye girebilir. SplitWire’ın güvenlik seviyesi seçilen moda, indirilen sürüme, sistem izinlerine ve kullanıcının ağ yapılandırmasına bağlıdır.
VPN ile Temel Farklar
VPN, trafiği şifreli bir tünel üzerinden uzak bir sunucuya taşır. Site tarafında çoğunlukla VPN sunucusunun IP adresi görünür. Servis sağlayıcı ise kullanıcının doğrudan hangi siteye bağlandığını değil, VPN sunucusuna bağlandığını görür.
GoodbyeDPI ve SplitWire’ın bazı modları bu modelden ayrılır. Trafik uzak bir sunucuya taşınmadan, yerel cihazdaki paket davranışı veya uygulama yönlendirmesi üzerinden çalışabilir. Bu fark hız avantajı sağlayabilir; fakat gizlilik beklentisini aynı seviyeye çıkarmaz.
| Özellik | Klasik VPN | GoodbyeDPI | SplitWire |
| Bağlantı rotası | Uzak sunucu ve şifreli tünel | Yerel cihaz ve doğrudan rota | Moduna göre yerel proxy veya tünel |
| IP görünürlüğü | Site tarafında VPN IP’si görünür | Gerçek IP görünür kalır | Kullanılan moda göre değişir |
| Hız ve ping | Sunucu konumuna bağlı düşebilir | Genellikle daha düşük gecikme | Yönteme ve uygulamaya bağlıdır |
| Gizlilik seviyesi | Tünel sağlayıcısına bağlı koruma | Anonimlik sağlamaz | Tam koruma sunmaz |
| Sistem yetkisi | Uygulamaya göre değişir | Yönetici yetkisi ve ağ sürücüsü | Yüksek sistem yetkisi gerekebilir |
Erişmek ile Gizlenmek Aynı Anlama Gelmez
GoodbyeDPI veya SplitWire ile bir servise erişmek, bağlantının tamamen gizlendiği anlamına gelmez. Erişim sorunu çözülse bile kullanıcı IP’si, oturum davranışı, cihaz bilgileri ve trafik zamanlaması farklı taraflarca görülebilir.
Bu ayrım güvenlik algısı açısından kritiktir. VPN kullanıcıları çoğu zaman IP gizleme, şifreli tünel, konum değiştirme ve ağ gözetimini azaltma gibi beklentilerle hareket eder. DPI aşım araçları ise genellikle bağlantının engel mekanizmasına takılmamasını hedefler.
GoodbyeDPI’nin güçlü yanı basit ve hızlı olmasıdır. SplitWire’ın güçlü yanı farklı senaryoları tek arayüzde toplamasıdır. Hiçbiri tek başına tam anonimlik, kötü amaçlı yazılımdan koruma veya hukuki riskten muafiyet sağlamaz.
Güvenlik Riskleri Nerede Başlar?
Güvenlik riski çoğu zaman aracın kendisinden değil, indirme kaynağından ve sistemde istediği yetkilerden başlar. GoodbyeDPI ve SplitWire ağ trafiğine müdahale eden bileşenlerle çalışır. Bu nedenle sıradan bir tarayıcı eklentisi gibi değerlendirilmez.
Yönetici izni, servis kurulumu, ağ sürücüsü, DNS/DoH değişikliği ve yerel proxy kullanımı cihazın bağlantı davranışını doğrudan etkiler. Hatalı yapılandırma bazı sitelerin açılmamasına, uygulama oturumlarının bozulmasına veya ağ bağlantısının kararsız hale gelmesine yol açabilir.
|
Forum Efsaneleri ve Antivirüs Uyarıları
Bu araçlar hakkında iki uç yorum sık görülür. İlk yorum, her antivirüs uyarısını doğrudan virüs kabul eder. İkinci yorum ise açık kaynaklı olduğu için bütün uyarıları önemsiz sayar. İki yaklaşım da eksiktir.
WinDivert gibi ağ paketlerini yakalayan ve değiştiren bileşenler bazı güvenlik yazılımları tarafından risk aracı olarak işaretlenebilir. Bu uyarı her zaman zararlı yazılım anlamına gelmez; fakat indirilen dosyanın kaynağı, hash bilgisi, sürüm geçmişi ve geliştirici deposu kontrol edilmeden yok sayılmaz.
Özellikle “tek tıkla tüm engelleri açar” iddiasıyla sunulan paketler daha yüksek risk taşır. Gerçek araçların ismiyle dağıtılan sahte kurulumlar, kullanıcıdan yönetici izni alarak cihaza kalıcı servis veya zararlı dosya bırakabilir.
Hangi Kullanıcı İçin Daha Uygun?
GoodbyeDPI, teknik mantığı daha sınırlı ve anlaşılır bir araç arayan kullanıcılar için daha sade görünür. Sistem genelinde veya belirli kurallarla çalışması, hız avantajı isteyen kullanıcıların ilgisini çeker. Ancak IP gizleme beklentisi olanlar için tek başına yeterli değildir.
SplitWire, farklı yöntemleri tek panelden denemek isteyen kullanıcılar için daha pratik bir deneyim sunar. Uygulama bazlı çözümler, yalnızca belirli servislerde sorun yaşayan kişiler için daha kontrollü olabilir. Buna karşılık hata yaşandığında hangi bileşenin soruna neden olduğunu bulmak daha zordur.
Gizlilik önceliği yüksek olan kullanıcılar için bu araçlar tek başına yeterli güvenlik katmanı oluşturmaz. IP gizleme, ağ şifreleme ve konum maskeleme gibi beklentiler varsa klasik VPN modeli farklı bir kategori olarak kalır.
Performans, Stabilite ve Uyumluluk
VPN kullanımı bazı bağlantılarda ping artışı, hız düşüşü veya bölgesel içerik sorunları yaratabilir. GoodbyeDPI tarzı yerel müdahale araçları bu nedenle cazip görünür. Trafik uzak bir sunucuya gitmediği için gecikme artışı daha sınırlı kalabilir.
Buna rağmen stabilite garantisi yoktur. Her servis sağlayıcı aynı DPI yöntemini kullanmaz. Aynı araç bir ağda sorunsuz çalışırken başka bir ağda bağlantıyı hiç değiştirmeyebilir veya belirli uygulamalarda oturum hatalarına neden olabilir.
SplitWire’da bu değişkenlik daha belirgindir. Sonuç kullanılan moda, uygulamaya, DNS yapılandırmasına ve yerel sistem izinlerine bağlıdır. Hız avantajı yüksek olabilir; fakat arıza olduğunda hangi katmanın sorun çıkardığını anlamak teknik bilgi gerektirebilir.
Türkiye’de İnternet Mevzuatı ve Kullanıcı Sorumluluğu
GoodbyeDPI veya SplitWire gibi araçların hukuki boyutu, internet kullanıcıları tarafından en çok gri alanda bırakılan konulardan biridir. Türkiye’de internet erişim kısıtlamaları temel olarak 5651 sayılı Kanun, mahkeme kararları ve BTK’nın idari süreçleri çerçevesinde şekillenir.
Burada kullanıcıların gözden kaçırmaması gereken en kritik yasal sınır şudur: Erişim engelini teknik olarak aşmış olmak, erişilen içeriği veya platformda yapılan eylemi yasal hale getirmez.
- Teknik Araç Kullanımı: Ağ paketlerini yerel olarak değiştiren veya bağlantıyı uygulama bazında yönlendiren araçlar, erişilen içerikten bağımsız biçimde değerlendirilmez. Hukuki risk; kullanım amacı, erişilen platform, yapılan işlem ve yürürlükteki kararlarla birlikte ortaya çıkar.
- İçerik ve Eylem Sorumluluğu: Yasadışı bahis veya kumar sitelerine giriş yapmak, telif hakkı ihlali içeren içerikleri tüketmek, dolandırıcılık şüphesi taşıyan platformlarda işlem yapmak, zararlı yazılım dağıtımıyla ilişkili alanlara yönelmek ya da çocuk güvenliğiyle bağlantılı suç unsuru barındıran içeriklere erişmek doğrudan kullanıcı sorumluluğu yaratabilir.
Kısacası bypass araçları yalnızca bağlantının teknik kısmını etkiler. Platformda yapılan işlem, hesap hareketleri, ödeme kayıtları, cihaz bilgileri ve dijital ayak izi kullanıcı sorumluluğunu ortadan kaldırmaz.
GoodbyeDPI ve SplitWire İçin Net Çerçeve
GoodbyeDPI ve SplitWire, klasik VPN kullanmadan erişim sorunlarını azaltmaya çalışan teknik araçlar arasında öne çıkar. GoodbyeDPI paket davranışını yerel cihazda değiştirir. SplitWire ise farklı DPI bypass ve tünelleme seçeneklerini tek arayüzde toplar.
En belirgin avantajları hız, düşük gecikme ve pratik kullanımdır. En önemli sınırları ise gizlilik, sistem yetkisi ve kaynak güvenliğidir. VPN’siz erişim otomatik olarak anonimlik veya tam koruma anlamına gelmez.
Net ayrım burada ortaya çıkar: Bu araçlar erişim engelinin teknik uygulanışını zorlaştırabilir; ancak kullanıcıyı otomatik olarak anonim hale getirmez, gerçek IP’nin her durumda saklanmasını garanti etmez ve erişilen içerikle ilgili hukuki sorumluluğu ortadan kaldırmaz.