Bir VPN sunucusu ele geçirildiğinde gerçek IP adresi, bağlantı zamanları ve hedef trafiğe ilişkin bazı bilgiler saldırganın erişimine girebilir. Ortaya çıkacak veri miktarı; saldırganın sunucudaki yetkisine, kullanılan VPN protokolüne, HTTPS kullanımına, DNS yapısına, kayıt politikasına ve sunucu mimarisine göre değişir.
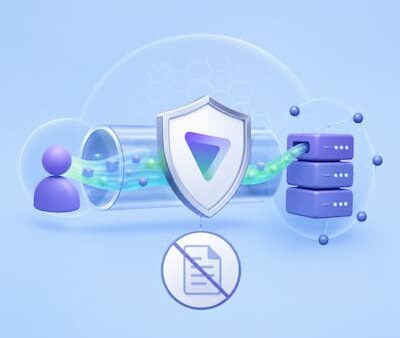
VPN, internet trafiğini cihaz ile VPN sunucusu arasında şifreli bir tünelden geçirir. İnternet siteleri bağlantıyı kullanıcının gerçek IP adresinden değil, VPN sunucusunun IP adresinden görür. Bu yapı gizliliği artırırken VPN sunucusunu da bağlantının kritik noktalarından biri haline getirir.
Bir sunucu ele geçirildiğinde saldırganın görebileceği bilgiler, tünelin nerede sona erdiğine ve trafikte hangi ek şifreleme katmanlarının bulunduğuna bağlıdır. HTTPS, DNS şifrelemesi ve modern anahtar yönetimi aynı bağlantının farklı bölümlerini koruduğu için her veri türü aynı ölçüde açığa çıkmaz.
VPN Sunucusunun Hacklenmesi Ne Anlama Gelir?
“VPN sunucusu hacklendi” ifadesi farklı büyüklükte güvenlik olaylarını kapsar. En ciddi tek sunucu senaryolarından biri saldırganın tam yönetici yetkisi kazanmasıdır. Bu seviye, işletim sistemi, VPN süreçleri, ağ arayüzleri ve o anda çalışan bağlantılar üzerinde geniş kontrol sağlar.
Daha sınırlı bir olayda yalnızca sunucuya ait bir özel anahtar veya sertifika açığa çıkabilir. Kullanılan protokol ileri gizlilik sağlıyorsa uzun süre kullanılan bir anahtarın sonradan ele geçirilmesi, geçmiş oturumların içeriğini otomatik olarak çözmez. Etki; hangi anahtarın sızdığına, anahtarların ne sıklıkla yenilendiğine ve saldırganın geçmiş trafiği kaydedip kaydetmediğine göre belirlenir.
Riskin bir başka kaynağı veri merkezidir. VPN şirketleri kendi donanımlarını kullanabildiği gibi üçüncü taraf veri merkezlerinden sunucu da kiralayabilir. Hipervizör, uzaktan yönetim sistemi veya veri merkezi hesabının ele geçirilmesi, sağlayıcının merkezi altyapısı doğrudan etkilenmeden belirli sunuculara erişim sağlayabilir.
En geniş kapsamlı senaryo merkezi yönetim sistemlerinin ele geçirilmesidir. Sunucu dağıtım sistemi, kimlik doğrulama altyapısı, sertifika yönetimi veya uygulama güncelleme mekanizması etkilenirse olay tek bir VPN konumunun dışına taşabilir.
Saldırgan Hangi Verileri Görebilir?
VPN çıkış sunucusu, kullanıcının trafiğinin internete açıldığı noktadır. Sunucu etkin bir bağlantı sırasında tamamen kontrol altına alınırsa saldırgan ağ seviyesinde önemli miktarda üst veri toplayabilir.
- Kullanıcının VPN sunucusuna bağlandığı gerçek IP adresi
- Bağlantının başlangıç ve bitiş zamanı
- Gönderilen ve alınan veri miktarı
- Bağlantı kurulan hedef IP adresleri
- Standart DNS kullanılıyorsa DNS sorguları
- Şifrelenmemiş HTTP trafiğinin içeriği
- Paket boyutları ve trafik zamanlaması
Bu bilgiler ziyaret edilen sayfanın tamamını tek başına göstermez. Aynı IP adresinde çok sayıda site barınabilir ve HTTPS sayfa içeriğini ayrıca şifreler. Buna karşılık gerçek IP, hedef IP ve zaman bilgileri aynı noktada görüldüğünde kullanıcı ile belirli internet bağlantıları arasında trafik eşleştirmesi yapılabilir.
VPN Sunucusu Hacklenirse Şifreler ve Mesajlar Açığa Çıkar mı?
HTTPS, VPN tünelinden bağımsız ikinci bir şifreleme katmanıdır. VPN tüneli cihaz ile VPN sunucusu arasında sona ererken HTTPS bağlantısı tarayıcı ile ziyaret edilen sitenin sunucusu arasında devam eder. Bu nedenle VPN çıkış sunucusu ele geçirilse bile HTTPS ile taşınan içerik TLS şifrelemesi altında kalır.
Kullanıcı HTTPS kullanan bir sitede parola girdiğinde, ödeme formu doldurduğunda veya hesap sayfasını açtığında form içeriği ve sayfanın ayrıntıları TLS tarafından korunur. Ele geçirilmiş VPN sunucusu hedef IP adresini, bağlantı zamanını ve trafik miktarını görebilir; parola, kart bilgisi ve sayfa içeriği ise şifreli bağlantının içinde taşınır.
HTTP gibi şifrelenmemiş protokollerde çıkış sunucusundan sonraki veri açık biçimde taşınabilir. Ele geçirilmiş bir sunucu bu trafiği okuyabilir ve değiştirebilir. Bu nedenle modern web kullanımında HTTPS, VPN’den bağımsız olarak içerik gizliliğinin temel katmanlarından biridir.
TLS 1.3’te yaygın olarak kullanılan geçici Diffie-Hellman anahtar değişimi ileri gizlilik sağlar. Her bağlantıda geçici anahtarların kullanılması, uzun süre kullanılan özel anahtarın daha sonra ele geçirilmesi halinde eski oturumların korunmasına yardımcı olur. Paket uzunluğu ve zamanlama gibi üst veriler ise şifreli bağlantılarda da gözlemlenebilir.
DNS ve Ziyaret Edilen Siteler Ne Kadar Görünür?
Bir web sitesine ulaşmadan önce alan adının IP adresine çevrilmesi gerekir. Bu işlem DNS tarafından yapılır. VPN uygulaması sorguları kendi DNS sunucularına yönlendiriyorsa ele geçirilmiş altyapı, şifrelenmemiş DNS sorgularında hangi alan adlarının çözümlendiğini görebilir.
HTTPS üzerinden DNS (DoH) ve TLS üzerinden DNS gibi yöntemler bu sorguları ayrıca şifreler. Kullanıcı bağımsız bir DoH DNS çözümleyicisine bağlanıyorsa VPN çıkış sunucusu çözümleyiciyle kurulan bağlantıyı görebilir, ancak DNS sorgusunun içeriği HTTPS içinde taşınır.
TLS bağlantılarında alan adı bilgisi uzun süre Sunucu Adı Göstergesi (SNI) üzerinden açık biçimde görülebildi. Mart 2026’da RFC 9849 olarak standartlaşan ECH mekanizması, TLS bağlantısının ilk aşamasındaki SNI dahil hassas alanları şifreleyebiliyor. ECH desteklenen bağlantılarda ağ üzerindeki gözlemcinin belirli alan adını doğrudan görmesi daha zor hale geliyor.
Hedef IP adresi ise bağlantının yönlendirilebilmesi için görünür kalır. Tek bir IP yalnızca bir siteye hizmet ediyorsa alan adı hakkında güçlü çıkarım yapılabilir. İçerik dağıtım ağları (CDN) ve paylaşımlı barındırma sistemlerinde aynı IP üzerinde çok sayıda alan adı bulunması bu çıkarımı zorlaştırır.
Geçmiş VPN Trafiği Sonradan Çözülebilir mi?
Geçmiş trafiğin güvenliği büyük ölçüde ileri gizlilik kullanımına bağlıdır. Bu mekanizma, uzun süre kullanılan bir özel anahtar daha sonra ele geçirilse bile önceki bağlantılarda kullanılan geçici oturum anahtarlarının bundan türetilememesini amaçlar. Böylece önceden kaydedilmiş şifreli trafik yalnızca kalıcı anahtar ele geçirilerek açılamaz.
WireGuard bu yaklaşımı protokolün temel parçalarından biri olarak kullanır. Güvenli oturumlar düzenli aralıklarla yenilenir ve geçici simetrik anahtarlar kısa sürelerle kullanılır. Kullanım süresi dolan oturum anahtarlarının devreden çıkarılması, tek bir anahtarın etkileyebileceği zaman aralığını küçültür.
WireGuard’da kimlik bilgisiyle ilgili ayrı bir ayrıntı bulunur. Sunucunun sabit özel anahtarı daha sonra ele geçirilir ve saldırganda geçmiş el sıkışma kayıtları varsa geçmişte hangi eşin bağlantı kurduğu hakkında bilgi elde edilebilir. Geçmiş veri paketlerinin içeriği ise ileri gizlilik sayesinde ayrı bir koruma altında kalır.
OpenVPN’in modern TLS modu da geçici oturum anahtarları ve Diffie-Hellman tabanlı anahtar değişimiyle ileri gizlilik sağlayabilir. Eski sabit anahtar yapılandırmalarında aynı paylaşılan anahtarın uzun süre kullanılması, anahtar sızıntısının geçmiş trafik üzerindeki etkisini büyütür.
Kayıt Tutmama Politikası Hack Durumunda Ne Sağlar?
Kayıt tutmama politikasının en büyük etkisi saldırıdan önce birikmiş veri miktarında görülür. Kullanıcı IP’leri, bağlantı geçmişi, DNS kayıtları veya trafik geçmişi kalıcı olarak tutulmuyorsa saldırgan sunucuya girdikten sonra geçmişe dönük geniş bir kullanıcı veri tabanı bulamaz.
Etkin sunucu erişimi sırasında ise yeni veri toplanabilir. Tam yönetici yetkisine sahip bir saldırgan paket yakalama, bağlantı kaydı veya özel izleme süreçleri başlatabilir. Bu nedenle kayıt tutmama mimarisi geçmiş veri yüzeyini küçültür; etkin oturumların korunması sunucu yalıtımı, erişim denetimi ve saldırı tespit sistemleriyle birlikte sağlanır.
Bir VPN sağlayıcısında bağımsız denetimler, sunucuların nasıl yönetildiği, anahtarların nerede tutulduğu ve merkezi sistemlerle çıkış sunucularının ne ölçüde ayrıldığı aynı güvenlik zincirinin parçalarıdır.
Yalnızca RAM Üzerinde Çalışan VPN Sunucuları Ne Kazandırır?
Yalnızca RAM üzerinde çalışan veya disksiz sunucular, işletim sistemi ve çalışma verilerini kalıcı disk yerine geçici bellekte tutar. Sunucu yeniden başlatıldığında RAM içeriği kaybolur ve sistem temiz bir sistem görüntüsünden yeniden kurulabilir. Bu yapı eski kayıtların, yapılandırma kalıntılarının ve yerel dosyaların disk üzerinde uzun süre kalmasını azaltır.
Mullvad 2023’te VPN altyapısının tamamını bu yapıya taşıdığını açıkladı. ExpressVPN’in TrustedServer mimarisi de sunucuların RAM üzerinden çalışması ve yeniden başlatmada yazılım yığınının yeniden yüklenmesi üzerine kurulu. Bu tasarımlar özellikle fiziksel sunucu ele geçirilmesi ve kalıcı veri bırakılması riskini azaltır.
Çalışan sunucunun belleği bağlantılar sürerken kullanılmaya devam eder. Bu nedenle RAM tabanlı yapı, ihlalin kalıcılığını ve geçmiş veri miktarını azaltan bir mimari önlemdir. Ağ bölümlendirmesi, anahtar yönetimi ve hızlı yeniden kurulum gibi katmanlarla birlikte kullanıldığında etkisi artar.
Çoklu Atlama Mimarisi Sunucu İhlalinde Neden Fark Yaratır?
Tek atlamalı klasik VPN bağlantısında aynı sunucu hem kullanıcının gerçek IP adresini görür hem de trafiği internete çıkarır. Sunucu tamamen ele geçirildiğinde bağlantının giriş ve çıkış tarafları aynı makinede gözlemlenebilir.
Çoklu atlama mimarisinde trafik en az iki VPN sunucusundan geçer. İlk sunucu kullanıcının gerçek IP adresini bilir ancak son internet çıkışını doğrudan yapmaz. Çıkış sunucusu hedef bağlantıları görürken bağlantının kaynağı olarak ilk VPN sunucusunu görür.
Bu ayrım, tek bir çıkış sunucusu ele geçirildiğinde gerçek IP ile hedef trafiğin doğrudan aynı noktada eşleştirilmesini zorlaştırır. Birden fazla ağı veya sunucuyu aynı anda gözlemleyen saldırganlar paket zamanlaması ve trafik hacmi üzerinden yine trafik analizi yapabilir. Çoklu atlamanın temel kazanımı, kritik bağlantı bilgilerinin tek sunucuda toplanmasını azaltmasıdır.
Bağlantı Kesme ve Trafik Gizleme Özellikleri Hangi Riski Çözer?
VPN uygulamalarındaki bağlantı kesme özelliği, VPN bağlantısı koptuğunda cihazın normal internet bağlantısına dönmesini engeller. Böylece bağlantı kesintisi sırasında gerçek IP adresinin VPN tüneli dışında görünmesini önler. Birçok uygulamada bu özellik “kill switch” adıyla gösterilir.
Trafik gizleme özellikleri ise VPN trafiğinin ağ üzerinde kolayca VPN olarak tanınmasını zorlaştırır. Sansür, VPN engelleme ve protokol tespiti gibi durumlarda kullanılır. Sunucu ele geçirilmesine karşı temel savunmalar; erişim denetimi, yama yönetimi, anahtarların düzenli yenilenmesi, sunucu yalıtımı ve etkin izleme sistemleridir.
VPN Sunucusundan Cihaza Zararlı Yazılım Bulaşabilir mi?
Ele geçirilmiş bir VPN çıkış sunucusu ağ trafiği üzerinde güçlü bir konuma sahiptir. Şifrelenmemiş HTTP trafiğinde içerik değiştirme, yönlendirme veya dosya üzerinde oynama mümkün olabilir. Kötü niyetli DNS yanıtları da kullanıcıyı sahte bir sunucuya yönlendirmek için kullanılabilir.
HTTPS sertifika doğrulaması bu müdahalelere karşı önemli bir engel oluşturur. HTTPS içeriğini sessizce değiştirmek isteyen saldırganın, cihazın güveneceği bir sertifika üretebilmesi, istemci tarafındaki ayrı bir güvenlik açığından yararlanması veya güvenilir yazılım dağıtım zincirini ele geçirmesi gerekir.
VPN sağlayıcısının uygulama güncelleme veya kod imzalama altyapısının ele geçirilmesi daha geniş bir risk oluşturur. Zararlı bir istemci sürümünün güvenilir güncelleme gibi dağıtılabilmesi, tek bir çıkış sunucusunun ele geçirilmesinden çok daha fazla kullanıcıyı etkileyebilir.
Gerçek Örnek: NordVPN’in 2018 Sunucu İhlali
VPN sunucusu ihlallerinin en bilinen örneklerinden biri, NordVPN’in Finlandiya’da kiraladığı bir sunucuda 2018’de yaşandı ve olay 2019’da kamuoyuna açıklandı. Olay incelemelerine göre üçüncü taraf veri merkezinde bırakılan güvensiz bir uzaktan yönetim sistemi saldırganın sunucuya erişmesine imkan verdi.
Saldırıda sunucuya ait bir TLS özel anahtarı da açığa çıktı. Olay tek bir kiralık sunucuyla sınırlıydı ve NordVPN, sunucuda kullanıcı etkinliği kayıtları veya kullanıcı giriş bilgileri bulunmadığını açıkladı. Vaka, üçüncü taraf veri merkezi güvenliği ile sunucuya özel erişim denetimlerinin VPN sağlayıcısının kendi uygulama güvenliği kadar önemli olduğunu gösterdi.
Bu tür olaylarda ihlalin süresi, saldırganın yetki seviyesi, hangi anahtarların ele geçirildiği, sunucuda hangi verilerin tutulduğu ve sağlayıcının erişimi tespit ettikten sonra anahtarları ve altyapıyı ne kadar hızlı yenilediği belirleyici olur.
Kurumsal VPN Sunucusu Hacklenirse Ne Olur?
Kurumsal VPN’lerin amacı çoğunlukla çalışanları şirketin özel ağına bağlamaktır. Bu nedenle VPN ağ geçidi doğrudan iç sistemlere açılan erişim noktalarından biri olur. Ele geçirilen bir kurumsal VPN cihazı, internet trafiğine ilişkin üst verilerin yanında şirket ağına yetkisiz erişim açısından da kritik sonuçlar doğurabilir.
Saldırganlar VPN cihazındaki bir güvenlik açığından yararlanarak kimlik bilgilerine ulaşabilir, oturumları ele geçirebilir veya ağdaki diğer sistemlere ilerleyebilir. CISA; güçlü şifreleme, gereksiz özelliklerin kapatılması, yönetim erişiminin sınırlandırılması ve dışarı açık bağlantı noktalarının azaltılması gibi önlemleri VPN ağ geçitlerinin güvenlik sertleştirmesi kapsamında öne çıkarıyor.
Kurumsal ortamda çok faktörlü kimlik doğrulama (MFA), ayrı yönetim ağları, hızlı güvenlik güncellemeleri ve erişim kayıtlarının merkezi olarak izlenmesi daha büyük önem taşır. Bireysel VPN hizmetlerinde temel konu internet gizliliğiyken kurumsal VPN’de veri tabanları, dosya sunucuları ve iç uygulamalar da saldırı zincirine girebilir.
VPN Sağlayıcısı İhlal Açıkladığında Neler Kontrol Edilmeli?
Bir VPN şirketinin güvenlik ihlali açıklamasında olayın kapsamını anlamak için teknik ayrıntılara bakmak gerekir. En yararlı bilgiler, hangi sistemin etkilendiğini ve saldırganın hangi verilere gerçekten erişebildiğini gösteren açıklamalardır.
- Etkilenen sistem tek bir VPN sunucusu mu, bir konum mu yoksa merkezi altyapı mı?
- Saldırganın erişimi hangi tarihler arasında sürdü?
- Tam yönetici yetkisi elde edildi mi?
- Kullanıcı veya bağlantı kayıtları sunucuda tutuluyor muydu?
- Özel anahtar, sertifika veya API anahtarı açığa çıktı mı?
- Kullanıcı hesabı ve kimlik doğrulama sistemi etkilendi mi?
- Anahtarlar ve sertifikalar olay sonrasında yenilendi mi?
- Etkilenen sunucular temiz sistem görüntüsünden yeniden kuruldu mu?
- Bağımsız bir adli inceleme veya güvenlik denetimi yayımlandı mı?
- Aynı güvenlik açığının diğer sunucularda bulunup bulunmadığı kontrol edildi mi?
VPN hesabının kimlik doğrulama sistemi veya parola verileri etkilenmişse parola değişikliği, etkin oturumların kapatılması ve varsa çok faktörlü kimlik doğrulamanın etkinleştirilmesi doğrudan kullanıcı hesabını korur. Olay yalnızca belirli bir çıkış sunucusuyla sınırlıysa değerlendirme, o sunucunun ne kadar süreyle ve hangi yetki düzeyinde kontrol edildiğine odaklanır.
VPN sunucusu güvenliği birkaç katmanın birlikte çalışmasına dayanır. HTTPS içerik şifrelemesini, ileri gizlilik geçmiş oturumları, kayıt tutmama politikası geçmiş kayıtları, RAM tabanlı mimari kalıcı veriyi ve çoklu atlama tek sunucudaki bağlantı eşleştirmesini sınırlar. Sunucu yalıtımı, anahtar yönetimi ve olay müdahalesi de bu katmanların ihlal sırasında ne kadar etkili kalacağını belirler.