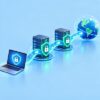
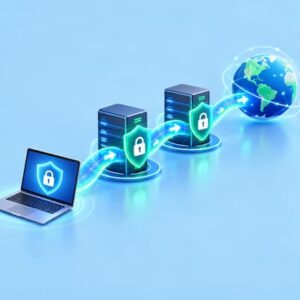
VPN hizmetleri internet trafiğini şifreleyerek kullanıcının gerçek IP adresi ile ziyaret ettiği internet hizmetleri arasına bir VPN sunucusu yerleştirir. Multi-Hop VPN ise trafiği internete çıkmadan önce birden fazla VPN sunucusundan geçirerek bu yapıya ek bir ağ katmanı ekler. Ticari VPN hizmetlerinde sistem çoğunlukla iki sunucuyla çalışır ve Double VPN, çift VPN ya da çoklu VPN bağlantısı gibi adlarla sunulabilir.
Multi-Hop’un temel amacı şifreleme algoritmasını matematiksel olarak iki kat güçlendirmek değil, gerçek IP adresi ile internet çıkışını farklı ağ noktalarına ayırmaktır. Böylece tek bir VPN sunucusunun veya o sunucunun bulunduğu ağın izlenmesi halinde kullanıcı ile internet trafiğini doğrudan eşleştirmek daha zor hale gelir. Bu nedenle özellik, günlük hız artışından çok ek gizlilik ve ağ ayrıştırması gereken senaryolara yöneliktir.
Multi-Hop VPN Nasıl Çalışır?
Standart bir VPN bağlantısında veri cihazdan VPN sunucusuna gider ve buradan internete çıkar. Multi-Hop bağlantısında ise trafik önce giriş sunucusuna, ardından çıkış sunucusuna yönlendirilir. İnternet siteleri ve çevrim içi hizmetler kullanıcının gerçek IP adresi yerine zincirin sonundaki çıkış sunucusunun IP adresini görür.
Örneğin Türkiye’deki bir kullanıcı önce İsviçre’deki bir giriş sunucusuna, ardından Hollanda’daki çıkış sunucusuna bağlanabilir. Kullanıcının internet servis sağlayıcısı VPN bağlantısını görürken hedef internet sitesi Hollanda’daki çıkış IP adresini görür. Giriş ve çıkış noktalarının ayrılması Multi-Hop mimarisinin güvenlik açısından en önemli farkını oluşturur.
Bütün Multi-Hop sistemleri aynı teknik mimariyi kullanmaz. Bazı sağlayıcılarda trafik ilk sunucuda işlenip yeniden şifrelenerek ikinci sunucuya aktarılırken, bazı yapılarda iç içe VPN tünelleri kullanılabilir. Bu nedenle ilk sunucunun hangi bilgileri görebildiği ve iki sunucu arasındaki şifreleme biçimi kullanılan protokole ve sağlayıcının ağ tasarımına göre değişir.
Multi-Hop VPN Ne Amaçla Kullanılır?
Multi-Hop özellikle tek bir VPN sunucusuna veya tek bir veri merkezine bağlı kalmanın oluşturduğu riski azaltmak için kullanılır. Sağladığı ek koruma, trafiği farklı ağ noktalarına dağıtarak izleme ve bağlantı eşleştirme işlemlerini zorlaştırmaya dayanır.
- Trafik korelasyonunu zorlaştırmak: Aynı noktadan girip çıkan veri akışlarının zamanlama ve hacim bilgileriyle eşleştirilmesini daha güç hale getirir.
- Çıkış sunucusu riskini azaltmak: Çıkış sunucusu veya bulunduğu veri merkezi izlenirse bağlantının doğrudan kullanıcının gerçek IP adresine kadar takip edilmesini zorlaştırır.
- Ağ gözetimine karşı ek katman oluşturmak: Farklı ülkeler, veri merkezleri veya ağ sağlayıcıları kullanıldığında tek bir gözlem noktasından elde edilebilecek bilgi azalır.
- Hassas bağlantılarda ek gizlilik sağlamak: Araştırma, gazetecilik veya yoğun ağ gözetiminin bulunduğu ortamlarda standart VPN bağlantısına ek bir ağ katmanı sunar.
Bu avantajların odağında veriyi “iki kat güçlü” şifrelemekten çok bağlantının farklı parçalarını birbirinden ayırmak bulunur. Modern VPN protokollerinin sağladığı güçlü şifreleme korunurken trafik için ikinci bir yönlendirme noktası oluşturulur.
Çift Şifreleme Ne Anlama Geliyor?
Multi-Hop ve Double VPN özellikleri sıklıkla “iki kez şifreleme” ifadesiyle anlatılır. Bu kullanım, şifreleme standardının anahtar uzunluğunun iki katına çıktığı anlamına gelmez. Örneğin iki ayrı bağlantı katmanında AES-256 kullanılması doğrudan AES-512 olarak değerlendirilmez.
Ek güvenlik; ayrı VPN bağlantıları, farklı anahtarlar, sunucular arasındaki aktarım ve daha uzun ağ yolu gibi unsurların birlikte kullanılmasından doğar. WireGuard, OpenVPN veya başka bir VPN protokolünün nasıl uygulandığı da bu yapının teknik ayrıntılarını belirler. Multi-Hop’un asıl katkısı kriptografik anahtar uzunluğunu büyütmekten çok ağ mimarisini katmanlandırmaktır.
Trafik Korelasyonu Neden Önemli?
VPN trafiğinin içeriği şifreli olsa bile ağ üzerinde paketlerin zamanı, yönü ve veri miktarı gibi bazı bilgiler gözlemlenebilir. Bir saldırgan bağlantının giriş tarafı ile internet çıkışını yeterince uzun süre birlikte izleyebiliyorsa benzer trafik örüntülerini karşılaştırarak hangi bağlantıların birbirine ait olduğunu anlamaya çalışabilir. Bu yöntem trafik korelasyonu olarak bilinir.
Multi-Hop, giriş ile çıkış arasına ek bir sunucu koyarak bu eşleştirmeyi zorlaştırır. Sunucular farklı veri merkezlerinde ve farklı ağlarda bulunuyorsa aynı bağlantının birden fazla bölümünün gözlemlenmesi gerekir. Özellikle yalnızca çıkış sunucusunun veya bulunduğu veri merkezinin izlendiği senaryolarda gerçek IP adresinin doğrudan çıkış trafiğiyle ilişkilendirilmesini zorlaştırır.
Multi-Hop Hangi Riskleri Tek Başına Çözmez?
Multi-Hop ağ katmanına yönelik bir gizlilik aracıdır. Tarayıcı, hesap ve cihaz düzeyindeki takip yöntemleri farklı mekanizmalarla çalışır. Kullanıcı bir hizmette kendi hesabıyla oturum açtığında veya cihazı ayırt edilebilir bir tarayıcı parmak izi oluşturduğunda ikinci VPN sunucusu bu kimlik bağını ortadan kaldırmaz.
- Tarayıcı parmak izi ve çerezler: Web sitelerinin tarayıcı ve cihaz özellikleri üzerinden kullanıcıyı tanımasını engellemez.
- Zararlı yazılımlar ve kimlik avı: Multi-Hop, antivirüs veya kötü amaçlı yazılım korumasının yerini tutmaz.
- VPN sağlayıcısına güven: İki sunucu aynı şirkete aitse sağlayıcıya duyulan güven tamamen ortadan kalkmaz.
- DNS ve IP sızıntıları: VPN uygulamasının sızıntı koruması ve bağlantı kesici gibi özellikleri önemini korur.
Multi-Hop Bağlantısı Hızı Neden Düşürebilir?
Standart VPN bağlantısında trafik tek bir VPN sunucusuna uğrarken Multi-Hop bağlantısında ağ yolu uzar. Veri ikinci bir sunucudan geçer, ek paket işleme uygulanır ve iki sunucu arasındaki fiziksel mesafe toplam gecikmeye eklenir. Bu nedenle gecikme süresi genellikle yükselir ve ulaşılabilen azami hız düşebilir.
Sunucu seçimi bu farkı belirgin biçimde etkiler. Kullanıcıya yakın bir giriş sunucusu ile hedefe uygun bir çıkış sunucusu seçmek, birbirinden çok uzak iki ülkeyi zincirlemeye göre daha verimli olabilir. Oyun, görüntülü görüşme ve yüksek hızlı indirme gibi gecikmeye duyarlı kullanımlarda standart VPN daha uygun olabilirken Multi-Hop ek gizliliğin hızdan daha önemli olduğu durumlarda öne çıkar.
Proton VPN, Surfshark ve NordVPN’de Multi-Hop Nasıl Uygulanıyor?
Büyük VPN sağlayıcıları aynı temel fikri farklı ağ mimarileriyle uyguluyor. Kullanıcı açısından ortak nokta trafiğin iki VPN noktasından geçirilmesi olsa da giriş sunucusunun rolü, sunucu seçimi ve ağ üzerindeki kontrol sağlayıcıya göre değişiyor.
- Proton VPN – Secure Core: Trafik önce Proton’un İsviçre, İzlanda veya İsveç’teki Secure Core altyapısına, ardından kullanıcının seçtiği çıkış ülkesine yönlendiriliyor. Sistem özellikle çıkış sunucusunun veya bulunduğu ağın izlenmesi riskine karşı tasarlanıyor; Proton çekirdek sunucuların kendi kontrolündeki altyapıda işletildiğini belirtiyor.
- Surfshark – Dynamic MultiHop: Kullanıcı giriş ve çıkış noktalarını kendi bağlantı ihtiyacına göre seçebiliyor. Bu yapı, giriş sunucusunu fiziksel konuma yakın tutarken çıkış IP’sini başka bir ülkeden almak isteyenlere daha esnek bir rota oluşturma imkânı veriyor.
- NordVPN – Double VPN: Şifreli trafik ilk VPN sunucusuna ulaştıktan sonra ikinci VPN sunucusuna yönlendiriliyor ve internet çıkışı ikinci noktadan yapılıyor. Gerçek IP ilk sunucu aşamasında değiştiği için ikinci sunucu bağlantıyı doğrudan kullanıcıdan değil, ilk VPN sunucusundan alıyor.
Bu üç örnek, Multi-Hop’un tek bir teknik standarda bağlı olmadığını gösteriyor. Özelliği değerlendirirken yalnızca “iki sunucu kullanılıyor” bilgisine değil, sunucuların nasıl zincirlendiğine ve sağlayıcının altyapı üzerindeki kontrolüne de bakmak gerekiyor.
Multi-Hop İle Tor Arasındaki Fark Ne?
Multi-Hop VPN ile Tor, trafiği birden fazla ağ noktasından geçirmeleri nedeniyle benzer görünür. Ancak güven modelleri farklıdır. Ticari Multi-Hop hizmetlerinde giriş ve çıkış sunucuları çoğunlukla aynı VPN şirketi tarafından işletilirken Tor ağı farklı düğümlerden oluşan dağıtık bir yapı kullanır.
Tor ayrıca anonimlik amacıyla katmanlı yönlendirme ve kendine özgü bir ağ mimarisi kullanır. Multi-Hop VPN ise standart VPN deneyimine ikinci bir sunucu katmanı ekleyerek çalışır. Bu nedenle iki teknoloji birbirinin doğrudan karşılığı değildir; performans, kullanım kolaylığı ve güven modeli açısından farklı ihtiyaçlara yönelir.
Multi-Hop VPN Kimler İçin Mantıklı?
Günlük web kullanımı, video izleme veya halka açık Wi-Fi ağlarında temel bağlantı güvenliği için güvenilir bir VPN sunucusu çoğu kullanıcıya yeterli olabilir. Multi-Hop’un avantajı, tek bir ağ noktasına bağımlılığın azaltılmak istendiği ve daha yüksek gizliliğin öncelik kazandığı senaryolarda belirginleşir.
Hassas araştırmalar yapan kullanıcılar, yoğun gözetim riski bulunan ağlarda çalışanlar veya çıkış sunucusunun izlendiği ihtimaline karşı ek önlem almak isteyenler bu yapıyı tercih edebilir. Düşük gecikmenin öncelikli olduğu oyunlarda, yüksek hızlı veri aktarımında veya yalnızca IP adresini değiştirmek amacıyla kullanılan sıradan bağlantılarda ise ikinci sunucu çoğu zaman gereksiz performans kaybı yaratır.
Multi-Hop Kullanırken Nelere Dikkat Edilmeli?
Bir VPN hizmetinde Multi-Hop seçeneğinin bulunması, bütün uygulamaların aynı güvenlik düzeyini sunduğu anlamına gelmez. Sunucuların nasıl bağlandığı, giriş ve çıkış noktalarının seçilip seçilemediği, hangi protokollerin desteklendiği ve sağlayıcının altyapı üzerindeki kontrolü birlikte değerlendirilmelidir.
- Giriş ve çıkış konumları: Gereksiz derecede uzun coğrafi rotalar gecikmeyi artırabilir.
- VPN protokolü: Multi-Hop özelliğinin WireGuard veya OpenVPN gibi hangi protokollerle çalıştığı önemlidir.
- Bağlantı kesici: VPN bağlantısı düşerse gerçek IP üzerinden internete çıkışı engelleyen korumanın etkin olması sızıntı riskini azaltır.
- DNS ve IPv6 koruması: DNS sorgularının veya IPv6 trafiğinin VPN tüneli dışına çıkmaması gerekir.
- Sağlayıcı altyapısı: Sunucuların kime ait olduğu, kayıt politikası ve bağımsız güvenlik denetimleri Multi-Hop özelliği kadar önem taşır.
Multi-Hop VPN, standart VPN bağlantısına ikinci bir ağ noktası ekleyerek gerçek IP adresi ile internete çıkan trafik arasındaki doğrudan ilişkiyi zayıflatır. Proton VPN’in Secure Core, Surfshark’ın Dynamic MultiHop ve NordVPN’in Double VPN uygulamaları bu yaklaşımı farklı yöntemlerle kullanır. Kullanıcı açısından temel denge ise daha fazla ağ ayrıştırması ve gizlilik karşılığında daha uzun rota ve daha yüksek gecikme olarak öne çıkar.