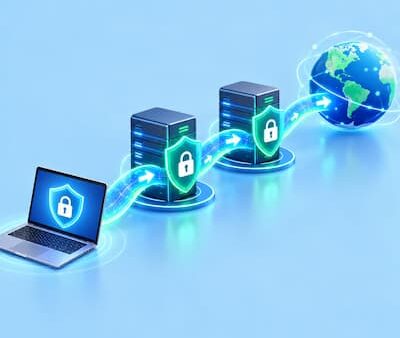
Kuantum bilgisayarların gelişimi, internet güvenliğinde yıllardır kullanılan bazı açık anahtarlı şifreleme yöntemlerini yeniden gündeme taşıdı. VPN hizmetleri de bu dönüşümün doğrudan etkilediği alanlardan biri. Post-quantum VPN, VPN bağlantısının özellikle anahtar oluşturma aşamasını gelecekteki güçlü kuantum bilgisayarlara karşı daha dayanıklı hale getirmeyi amaçlıyor.
Bu yaklaşım, VPN tünelindeki bütün şifreleme sisteminin değiştirilmesi anlamına gelmiyor. Güncel uygulamalarda esas değişiklik, istemci ile VPN sunucusunun ortak bir gizli anahtar oluşturduğu bölümde görülüyor. ML-KEM gibi kuantuma dayanıklı yöntemler klasik anahtar değişimiyle birlikte kullanılarak bugünkü güvenliği korurken gelecekte ortaya çıkabilecek yeni saldırı modellerine karşı ek bir katman sağlıyor.
Post-Quantum VPN Nedir?
Post-quantum VPN, bağlantı kurulurken kullanılan kriptografik mekanizmalara kuantuma dayanıklı anahtar oluşturma yöntemleri ekleyen VPN yaklaşımıdır. Buradaki “post-quantum” ifadesi, VPN’in kuantum bilgisayar üzerinde çalıştığı anlamına gelmez. Kullanılan algoritmalar normal bilgisayarlarda ve telefonlarda çalışır; yalnızca matematiksel yapıları gelecekteki kuantum saldırılarına karşı dayanıklı olacak şekilde tasarlanmıştır.
Bir VPN bağlantısında iki ayrı görev bulunur. Önce istemci ve sunucu güvenli biçimde ortak bir gizli anahtar oluşturur. Daha sonra internet trafiği bu anahtar kullanılarak AES veya ChaCha20 gibi simetrik şifreleme yöntemleriyle korunur. Kuantum tehdidi açısından en kritik bölüm, çoğu durumda trafiğin sürekli şifrelenmesinden çok bu ortak anahtarın nasıl kurulduğudur.
Kuantum Bilgisayarlar VPN’leri Nasıl Etkileyebilir?
Bugün yaygın biçimde kullanılan RSA, Diffie-Hellman ve eliptik eğri tabanlı bazı açık anahtarlı sistemler, yeterince güçlü bir kuantum bilgisayar ortaya çıktığında Shor algoritması nedeniyle ciddi riskle karşılaşabilir. IETF’nin 2026’da yayımladığı post-quantum kriptografi rehberi de bu nedenle mevcut protokollerin kuantuma dayanıklı yöntemlere geçişini önemli bir mühendislik konusu olarak ele alıyor.
Buna karşılık AES gibi simetrik şifreleme yöntemleri aynı şekilde etkilenmiyor. Kuantum bilgisayarlar simetrik şifrelerin güvenlik payını azaltabilir, ancak bu durum açık anahtarlı sistemlerde beklenen kırılmayla aynı ölçekte değerlendirilmez. Bu nedenle post-quantum VPN çalışmalarının büyük bölümü, anahtar değişimi ve anahtar oluşturma aşamasına odaklanıyor.
“Şimdi Topla, Sonra Çöz” Riski Neden Önemli?
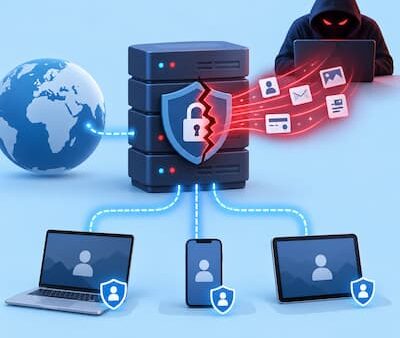
Post-quantum korumanın bugünden gündeme gelmesinin temel nedenlerinden biri “şimdi topla, sonra çöz” saldırı modelidir. Bir saldırgan bugün okuyamadığı şifreli trafiği kaydedebilir ve bu veriyi yıllarca saklayabilir. Gelecekte kriptografik açıdan yeterince güçlü bir kuantum bilgisayar ortaya çıkarsa, geçmişte kaydedilen bazı oturumların anahtar değişimini çözmeyi deneyebilir.
Bu risk özellikle uzun süre gizli kalması gereken veriler için önem kazanıyor. Kurumsal yazışmalar, araştırma verileri, hukuki belgeler veya yıllar sonra bile hassas olabilecek iletişimler açısından korumanın yalnızca bugünkü saldırılara göre tasarlanması yeterli görülmüyor. Post-quantum VPN yaklaşımı, bugün oluşturulan trafiğin gelecekte çözülme ihtimalini azaltmayı hedefliyor.
ML-KEM VPN Bağlantısında Ne İşe Yarıyor?
NIST’in Ağustos 2024’te yayımladığı FIPS 203, ML-KEM adlı anahtar kapsülleme mekanizmasını resmi post-quantum standartlarından biri haline getirdi. ML-KEM, daha önce CRYSTALS-Kyber adıyla bilinen çalışmadan geliştirildi ve iki tarafın açık bir ağ üzerinden ortak bir gizli anahtar oluşturmasına yardımcı olmak için tasarlandı.
ML-KEM’in görevi bütün VPN trafiğini tek başına şifrelemek değildir. İstemci ile sunucu arasında güvenli bir ortak sır oluşturulur; daha sonra bağlantının veri bölümü yine VPN protokolünün kullandığı simetrik şifreleme sistemiyle korunur. Bu ayrım, post-quantum VPN’in çalışma mantığını anlamak açısından temel noktadır.
Hibrit Anahtar Değişimi Nasıl Çalışıyor?
Birçok güncel uygulama, yalnızca yeni post-quantum algoritmasına geçmek yerine hibrit anahtar değişimi kullanıyor. Bu modelde klasik bir yöntem ile ML-KEM gibi kuantuma dayanıklı bir yöntem birlikte çalışıyor. Ortaya çıkan ortak sırlar tek bir oturum anahtarının türetilmesinde birleştiriliyor.
Hibrit yapı, geçiş döneminde iki farklı güvenlik yaklaşımından yararlanmayı sağlıyor. IETF’nin Ağustos 2026’da yayımladığı RFC 10024, TLS 1.3 için X25519MLKEM768 dahil klasik ve post-quantum yöntemleri birleştiren standart mekanizmaları tanımlıyor. VPN protokollerindeki uygulamalar birebir TLS ile aynı olmak zorunda değil, ancak sektörün genel yönünü açık biçimde gösteriyor.
WireGuard Post-Quantum Güvenli Mi?
Standart WireGuard, günümüzde bilinen saldırılara karşı güçlü ve modern bir VPN protokolü olarak kullanılıyor. Ancak temel anahtar değişim yapısı tek başına post-quantum koruma sunmuyor. Bu nedenle WireGuard kullanan bazı VPN şirketleri, protokolün mevcut yapısına kuantuma dayanıklı bir ön anahtar veya ek anahtar değişim katmanı ekliyor.
WireGuard’ın önceden paylaşılmış anahtar desteği bu amaçla kullanılabiliyor. Kuantuma dayanıklı bir yöntemle oluşturulan ek gizli anahtar WireGuard oturumuna dahil edildiğinde, bağlantı klasik WireGuard güvenliğinin üzerine ikinci bir koruma katmanı kazanıyor. Böylece servis sağlayıcı, protokolün temel veri aktarım mekanizmasını tamamen değiştirmeden post-quantum anahtar oluşturma ekleyebiliyor.
Post-Quantum Koruma Sunan VPN Servisleri
Post-quantum VPN artık yalnızca laboratuvar çalışması değil. 2026 itibarıyla bazı büyük VPN sağlayıcıları kuantuma dayanıklı anahtar değişimini gerçek ürünlerinde kullanıyor. Ancak uygulama biçimi, kullanılan protokol ve özelliğin varsayılan olup olmaması servisten servise değişiyor.
- Mullvad: WireGuard tünellerinde kuantuma dayanıklı koruma kullanıyor. Güncel yapıda Classic McEliece ve ML-KEM birlikte kullanılabiliyor. Şirket 2025’te kuantuma dayanıklı WireGuard bağlantılarını masaüstünde varsayılan hale getirdi ve daha sonra desteği tüm uygulama platformlarına yaydı.
- ExpressVPN: Kendi Lightway protokolüne post-quantum korumayı 2023’te ekledi ve 2025’te sistemi NIST’in ML-KEM standardına güncelledi. Ayrıca WireGuard uygulamasında hibrit ML-KEM tabanlı bir anahtar değişimi kullanıyor.
- NordVPN: NordLynx protokolüne post-quantum koruma ekledi. Özellik 2024’te Linux üzerinde başladı, 2025’te Windows, Android, iOS ve macOS dahil diğer platformlara yayıldı.
- Surfshark: Ocak 2026’da WireGuard bağlantılarında post-quantum korumayı kullanıma sundu. Güncel uygulamada WireGuard seçildiğinde bağlantının anahtar oluşturma aşamasına kuantuma dayanıklı ek koruma uygulanıyor.
- Proton VPN: Ağustos 2026’da tanıttığı yeni protokol altyapısının post-quantum şifrelemeye temel oluşturacağını açıkladı. Şirket bu özelliği mevcut bir işlevden çok planlanan bir geliştirme olarak konumlandırıyor.
Post-Quantum VPN ile Quantum VPN Aynı Şey Mi?
Post-quantum kriptografi ile kuantum kriptografisi farklı teknolojilerdir. Post-quantum kriptografi, klasik bilgisayarlarda çalışan fakat kuantum saldırılarına dayanıklı olacak şekilde tasarlanmış matematiksel algoritmaları kullanır. Kullanıcının telefonunda veya bilgisayarında özel bir kuantum donanımı bulunmasına gerek yoktur.
Kuantum kriptografisi ise kuantum fiziğinin özelliklerinden yararlanan sistemleri kapsar ve kuantum anahtar dağıtımı gibi farklı teknolojileri içerir. Tüketici VPN hizmetlerinin “kuantuma dayanıklı” olarak sunduğu özellikler genel olarak post-quantum kriptografi sınıfındadır.
Post-Quantum Koruma VPN’i Yavaşlatır Mı?
Post-quantum algoritmaların bazı anahtarları ve bağlantı mesajları klasik eliptik eğri yöntemlerinden daha büyüktür. Bu nedenle ek veri aktarımı ve işlem yükü özellikle bağlantının ilk kurulması sırasında ortaya çıkabilir. Etkinin büyüklüğü kullanılan algoritmaya, cihaza, VPN protokolüne ve servis sağlayıcının uygulamasına göre değişir.
Tünel kurulduktan sonra internet trafiğinin sürekli şifrelenmesi çoğu uygulamada yine AES veya ChaCha20 gibi hızlı simetrik yöntemlerle yürütülür. Bu nedenle post-quantum geçişinin performans maliyeti esas olarak anahtar oluşturma ve bağlantı kurma aşamasında görülür; bütün veri aktarımının daha ağır bir algoritmayla yeniden şifrelenmesi gerekmez.
Post-Quantum VPN Neden Şimdiden Gündemde?
Kriptografik açıdan mevcut açık anahtarlı sistemleri kırabilecek ölçekte bir kuantum bilgisayar bugün kullanımda değil. Buna rağmen NIST ve IETF gibi kuruluşlar geçiş çalışmalarını yıllar öncesinden başlatmış durumda. Bunun temel nedeni, internet altyapısında kullanılan kriptografinin kısa sürede değiştirilememesi ve bugün kaydedilen verinin gelecekte de değer taşıyabilmesi.
VPN sektöründeki gelişmeler de aynı geçişin tüketici tarafına yansımasını gösteriyor. ML-KEM’in standartlaşması, hibrit anahtar değişiminin yaygınlaşması ve WireGuard tabanlı uygulamaların kuantuma dayanıklı ek katmanlarla güçlendirilmesi, post-quantum VPN’i teorik bir kavramdan gerçek bir ürün özelliğine dönüştürdü. Önümüzdeki dönemde bu korumanın daha fazla VPN protokolünde varsayılan hale gelmesi bekleniyor.